مركز عمليات أمنية مُدار (SOC as a Service) أم داخلي؟
كل مؤسسة تحتاج إلى من يراقب شبكتها وأنظمتها على مدار الساعة، لكن ليست كل مؤسسة تحتاج إلى بناء مركز عمليات أمنية خاص بها. يقارن هذا الدليل بين النموذج المُدار والنموذج الداخلي والنموذج الهجين، ويساعدك على اتخاذ القرار بناءً على المخاطر والكوادر والميزانية والمتطلبات التنظيمية في مصر.
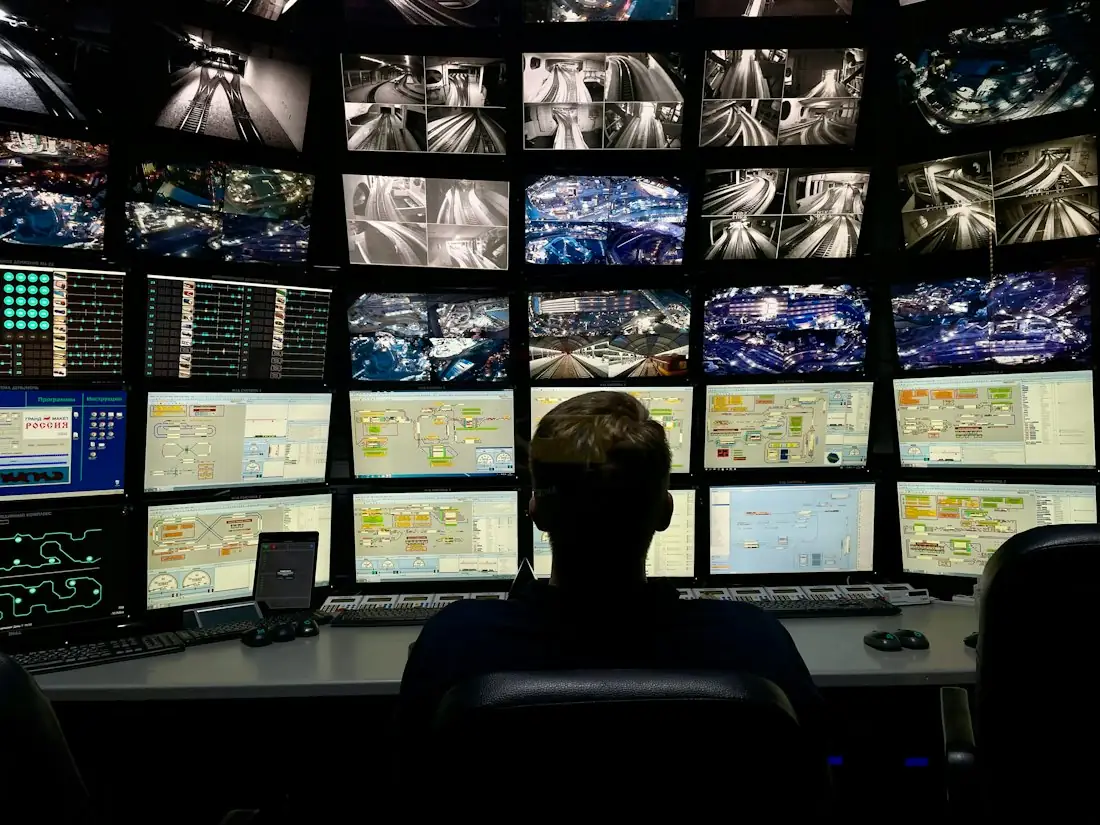
ماذا يفعل مركز العمليات الأمنية (SOC) فعلياً؟
مركز العمليات الأمنية (Security Operations Center) ليس غرفة شاشات فقط، بل منظومة من الأشخاص والعمليات والأدوات وظيفتها اكتشاف التهديدات والاستجابة لها قبل أن تتحول إلى حوادث مؤثرة.
المهام الأساسية لأي SOC:
- جمع السجلات (Logs) من الجدران النارية والخوادم وأجهزة المستخدمين والتطبيقات والخدمات السحابية.
- الربط والتحليل عبر منصة إدارة المعلومات والأحداث الأمنية (SIEM) لاكتشاف الأنماط المشبوهة.
- فرز التنبيهات وتمييز الحقيقي منها عن الإنذارات الكاذبة.
- الاستجابة للحوادث: عزل الأجهزة المصابة، وإيقاف الحسابات المخترقة، واحتواء الضرر.
- البحث الاستباقي عن التهديدات (Threat Hunting) واستخدام معلومات التهديدات (Threat Intelligence).
- التقارير للإدارة والجهات الرقابية.
القيمة الحقيقية للـ SOC تقاس بسؤالين: كم من الوقت يمر قبل اكتشاف الهجوم؟ وكم من الوقت يمر قبل احتوائه؟ كل الأدوات والتقارير وسيلة لتقليل هذين الرقمين.
ومن المهم التمييز بين مركز العمليات الأمنية (SOC) ومركز عمليات الشبكة (NOC). الأول يركز على التهديدات والهجمات، والثاني على توفر الشبكة وأدائها. كثير من المؤسسات تستفيد من دمج الرؤيتين، لأن انقطاعاً غريباً في الشبكة قد يكون عرضاً لهجوم، والعكس صحيح.
بناء SOC داخلي: ما الذي تحتاجه حقاً؟
بناء مركز داخلي يمنحك تحكماً كاملاً ومعرفة عميقة ببيئتك، لكنه مشروع كبير يتجاوز شراء الأدوات بكثير:
- الكوادر: التغطية على مدار الساعة طوال أيام الأسبوع تعني نظام ورديات، والقاعدة الشائعة في التخطيط أن المقعد الواحد المشغول دائماً يحتاج إلى خمسة أو ستة موظفين تقريباً لتغطية الورديات والإجازات والتدريب. يضاف إلى ذلك محللون على مستويات متعددة، ومهندسو منصات، ومدير للمركز.
- الأدوات: منصة SIEM، وأدوات الأتمتة والاستجابة (SOAR)، وأنظمة الكشف والاستجابة على الأجهزة (EDR/XDR)، واشتراكات معلومات التهديدات، وكلها لها تكاليف ترخيص سنوية تزداد مع حجم البيانات.
- العمليات: أدلة تشغيل (Playbooks) لكل نوع حادث، ومؤشرات أداء، وإجراءات تصعيد واضحة للإدارة والجهات الخارجية.
- البنية: مكان آمن، واستمرارية أعمال، وموقع بديل في المؤسسات الحرجة.
التحدي الأكبر في مصر والمنطقة ليس الميزانية فقط، بل الاحتفاظ بالكفاءات؛ فمحللو الأمن السيبراني ذوو الخبرة مطلوبون محلياً وإقليمياً، ودوران الموظفين يهدد استمرارية المعرفة داخل المركز.
كما أن المركز الداخلي لا يكتمل في يوم واحد؛ فالوصول إلى مرحلة نضج يكون فيها الاكتشاف دقيقاً وأدلة الاستجابة مجربة يستغرق عادة فترة طويلة من الضبط والتجربة، تتعرض خلالها المؤسسة لمخاطر لا تختفي بانتظار جاهزية المركز.
SOC كخدمة (SOC as a Service): المزايا والحدود
في النموذج المُدار، يتولى مزود متخصص (MSSP) مراقبة بيئتك من مركزه، باستخدام أدواته وفريقه، مقابل اشتراك دوري. وتقترب منه خدمات الكشف والاستجابة المدارة (MDR) التي تركز أكثر على الاستجابة الفعلية وليس التنبيه فقط.
المزايا:
- سرعة البدء: أسابيع أو أشهر قليلة بدلاً من مشروع بناء طويل.
- تكلفة متوقعة: اشتراك تشغيلي بدلاً من استثمار رأسمالي كبير.
- خبرة متراكمة: المزود يرى أنماط هجمات عبر عملاء متعددين، ما يحسّن الاكتشاف.
- تغطية حقيقية على مدار الساعة دون عبء التوظيف والورديات.
الحدود التي يجب التعامل معها في العقد:
- معرفة البيئة: المزود لا يعرف تطبيقاتك وأعمالك كما تعرفها، لذلك يحتاج إلى فترة تأهيل وجهة اتصال داخلية فعالة.
- حدود الاستجابة: هل يكتفي المزود بالتنبيه أم يملك صلاحية تنفيذ إجراءات احتواء؟ يجب أن يُحدد ذلك بوضوح.
- مكان البيانات: أين تُخزن السجلات وتُعالج؟ وهذا سؤال مهم مع متطلبات حماية البيانات في مصر.
- مستويات الخدمة (SLA): أوقات الاستجابة لكل مستوى خطورة، وآلية القياس والتقارير.
احذر كذلك من المقارنة بالسعر وحده بين العروض. عرضان بالسعر نفسه قد يختلفان جذرياً في عدد مصادر السجلات المشمولة، وحجم البيانات اليومي المسموح به، ومدة الاحتفاظ بالسجلات، وعدد ساعات التحقيق في الحوادث، وما إذا كان البحث الاستباقي عن التهديدات جزءاً من الخدمة أم يُحسب بشكل منفصل.
الامتثال والمتطلبات التنظيمية في مصر
القرار بين النموذجين لا ينفصل عن الإطار التنظيمي. أهم النقاط ذات الصلة في مصر:
- قانون حماية البيانات الشخصية رقم 151 لسنة 2020: صدرت لائحته التنفيذية في نوفمبر 2025، وتُلزم المتحكمين والمعالجين بإخطار مركز حماية البيانات الشخصية بأي خرق خلال 72 ساعة من العلم به. هذا يعني أن القدرة على الاكتشاف السريع والتحقيق لم تعد رفاهية.
- قانون مكافحة جرائم تقنية المعلومات رقم 175 لسنة 2018: يتضمن التزامات على مقدمي الخدمة، منها الاحتفاظ بسجلات الأنظمة لمدة 180 يوماً.
- القطاع المصرفي: المؤسسات الخاضعة لرقابة البنك المركزي المصري تعمل وفق إطار الأمن السيبراني الخاص بالقطاع المالي، وله متطلبات في المراقبة الأمنية وإدارة الحوادث وإدارة الموردين.
عند التعاقد مع مزود خارجي، تأكد من أن العقد يغطي مكان تخزين البيانات، والاحتفاظ بالسجلات للمدة المطلوبة، ودعم التحقيقات والإخطار ضمن المهل القانونية، وحق المؤسسة في التدقيق. ويُنصح دائماً بمراجعة المستشار القانوني لتطبيق هذه المتطلبات على حالتك.
من الناحية العملية، يعني ذلك أن مؤسستك يجب أن تكون قادرة على الإجابة بسرعة عن أسئلة مثل: ما البيانات التي تأثرت؟ ومتى بدأ الاختراق؟ ومن الأنظمة المعنية؟ وهذه أسئلة لا يمكن الإجابة عنها دون سجلات كافية ومراقبة فعالة.
النموذج الهجين وكيف تتخذ القرار
كثير من المؤسسات المتوسطة والكبيرة تنتهي إلى نموذج هجين: فريق داخلي صغير يملك المعرفة بالأعمال ويدير المخاطر واتخاذ القرار، ومزود خارجي يوفر المراقبة على مدار الساعة والمستوى الأول من التحليل والأدوات المتقدمة.
أسئلة تساعدك على الاختيار:
- حجم البيئة وتعقيدها: عدد المواقع والأنظمة والمستخدمين والخدمات السحابية.
- مستوى المخاطر: هل أنت هدف جذاب كبنك أو جهة حكومية أو بنية تحتية حرجة؟
- الكوادر الحالية: هل لديك فريق أمن قادر على التشغيل، أم ستبدأ من الصفر؟
- المتطلبات التنظيمية: هل تفرض الجهة الرقابية قيوداً على إسناد بعض المهام أو على مكان البيانات؟
- الأفق الزمني: هل تحتاج إلى حماية خلال أسابيع أم يمكنك بناء قدرة على مدى سنوات؟
قاعدة عملية: ابدأ بالنموذج المُدار إذا لم يكن لديك فريق أمن قائم، مع بناء قدرة داخلية تدريجياً لإدارة المخاطر والحوكمة. وانتقل إلى نموذج داخلي أو هجين عندما يبرر حجم البيئة والمخاطر ذلك.
وأياً كان النموذج، تبقى بعض المسؤوليات داخل المؤسسة دائماً: ملكية المخاطر، وقرارات العمل أثناء الحوادث الكبرى، والتواصل مع الجهات الرقابية والعملاء. المزود الخارجي يوسع قدرتك، لكنه لا يحل محل مسؤولية الإدارة.
كيف تقدم نوفاتلكس خدمات SOC وNOC المدارة
تقدم نوفاتلكس خدمة مراكز العمليات الأمنية والشبكية المدارة على مدار الساعة، عبر مراحل واضحة:
- التقييم: مراجعة البيئة الحالية والأصول ومصادر السجلات والمخاطر الأساسية.
- التصميم: تحديد حالات الاستخدام (Use Cases) وأدلة الاستجابة ومستويات الخدمة.
- التوريد والتجهيز: تجهيز المنصات وربط مصادر السجلات بالتنسيق مع فريقك.
- التشغيل والضبط: فترة تأهيل لضبط قواعد الاكتشاف وتقليل الإنذارات الكاذبة.
- القبول والتقارير: قبول الخدمة وفق المؤشرات المتفق عليها، ثم تقارير دورية للإدارة.
- التحسين المستمر: مراجعات منتظمة للحوادث والقواعد.
يمكن تكامل الخدمة مع حلول شريكنا الحصري في مصر Aegis للأمن السيبراني. تفاصيل الخدمة في باقة SOC وNOC المدارة 24/7، ويُنصح بالبدء بـ باقة تقييم وتقوية الأمن السيبراني لتحديد نقطة الانطلاق.
الهدف في النهاية ليس عدد التنبيهات، بل تقليل زمن الاكتشاف والاحتواء بشكل قابل للقياس.
أسئلة شائعة
ما الفرق بين SOC as a Service وMDR؟
خدمة SOC as a Service تركز عادة على المراقبة وجمع السجلات وتحليلها وإرسال التنبيهات والتقارير، بينما تركز خدمة الكشف والاستجابة المدارة (MDR) على اتخاذ إجراءات احتواء فعلية مثل عزل الأجهزة وإيقاف العمليات الضارة. كثير من المزودين اليوم يجمعون بين الاثنين، والمهم تحديد صلاحيات الاستجابة في العقد.
كم موظفاً يحتاج مركز عمليات أمنية داخلي يعمل 24/7؟
القاعدة الشائعة في التخطيط أن كل مقعد مشغول دائماً يحتاج إلى خمسة أو ستة موظفين تقريباً لتغطية الورديات والإجازات والتدريب. وإذا احتجت إلى محللَين اثنين على الأقل في كل وردية، إضافة إلى محللين متقدمين ومهندسي منصات ومدير، فإن الفريق يصبح كبيراً بسرعة.
هل يمكن للبنوك في مصر الاعتماد على SOC خارجي؟
يعتمد ذلك على متطلبات البنك المركزي المصري الخاصة بالأمن السيبراني وإدارة الموردين والإسناد الخارجي، وعلى سياسات البنك نفسه. كثير من المؤسسات المالية تتبنى نموذجاً هجيناً يحتفظ بالحوكمة والقرار داخلياً. يجب مراجعة الإطار الرقابي المطبق والإدارة القانونية قبل التعاقد. ويُوثَّق ذلك في عقد الخدمة.
ما المهلة القانونية للإخطار عن خرق البيانات في مصر؟
وفقاً للائحة التنفيذية لقانون حماية البيانات الشخصية رقم 151 لسنة 2020، يجب إخطار مركز حماية البيانات الشخصية خلال 72 ساعة من العلم بالخرق، ثم إخطار الأشخاص المتأثرين. هذه المهلة القصيرة تجعل المراقبة والتحقيق السريع ضرورة عملية لأي مؤسسة تعالج بيانات شخصية.
ما مؤشرات الأداء التي يجب أن أطلبها من مزود SOC؟
أهمها متوسط وقت الاكتشاف (MTTD) ومتوسط وقت الاستجابة (MTTR)، وزمن الاستجابة الأولية لكل مستوى خطورة، ونسبة مصادر السجلات المتصلة فعلياً، وعدد حالات الاستخدام المفعلة. اطلب تقارير شهرية تشرح الحوادث المهمة والإجراءات المتخذة والتوصيات، وليس أرقاماً فقط. وراجع هذه المؤشرات في اجتماع ربع سنوي مع المزود.
ناقش مشروعك مع مهندسينا
أرسل المواقع والجدول الزمني ومعايير النجاح، وسنعود إليك بخطة عمل واضحة.
تواصل معنا قائمة تحقق الأمن السيبراني للبنوك والفنتك في مصر
 الطاقة الشمسية لمواقع الاتصالات في مصر: التصميم والبطاريات
 الميكروويف أم الألياف أم IP RAN؟ اختيار الـ Backhaul في مصر